istio入门
Istio 入门指南:云原生服务网格实战
一、什么是 Istio
1.1 先理解 Service Mesh
在认识 Istio 之前,需要先了解一个概念:Service Mesh(服务网格)。
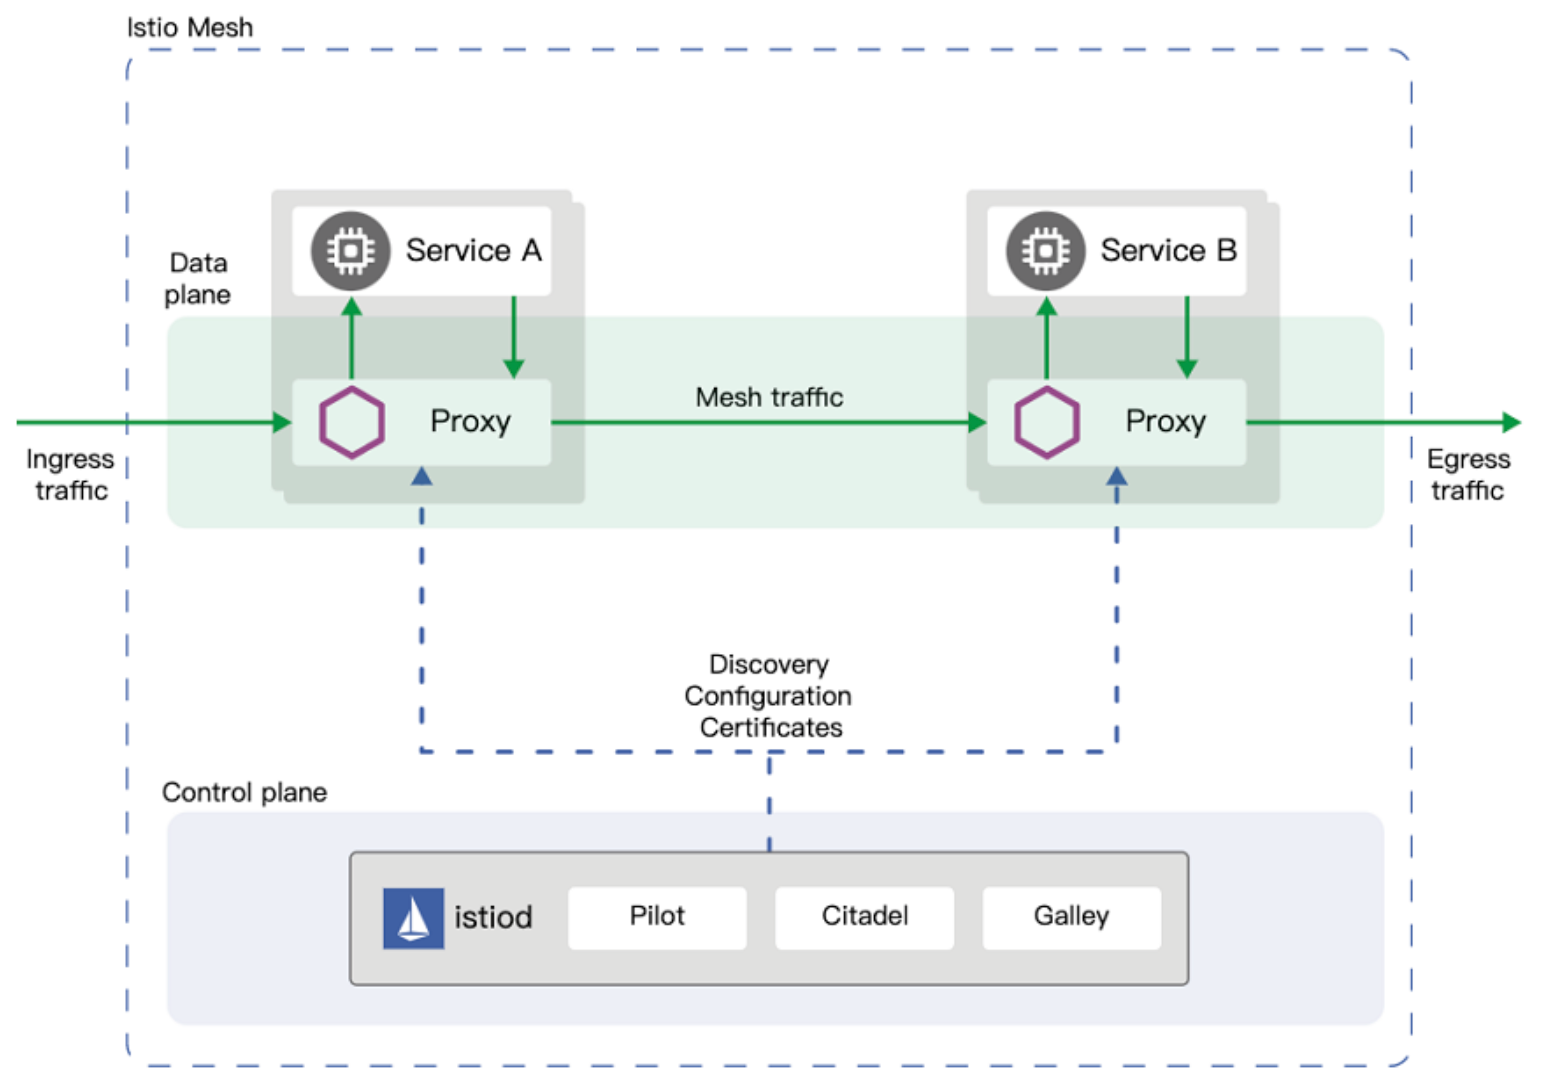
服务网格是一个独立的基础设施层,专门处理微服务之间的通信。它的工作方式是:在每个服务旁边部署一个轻量级网络代理(Sidecar),所有进出服务的流量都经过这个代理,由代理统一处理服务发现、负载均衡、加密、限流、监控等事务。业务代码完全不需要感知这些,真正做到了零侵入。
Istio 是目前最主流的 Service Mesh 实现,由 Google、IBM 和 Lyft 于 2017 年联合推出。它的设计目标很明确:在 Kubernetes 之上,以非侵入的方式为微服务提供流量管理、安全加固、服务监控和策略管理能力。
1.2 传统微服务 vs Istio 微服务
传统 Spring Cloud 微服务项目中,每个服务都需要引入 SDK(如 Ribbon、Hystrix、Sleuth 等),业务代码和治理逻辑耦合在一起运行。而基于 Istio 的微服务架构中,治理逻辑被下沉到 Sidecar 代理中,业务代码只管写业务逻辑,通信的事交给代理。
这种架构变化带来的好处是:
- 业务代码和治理逻辑彻底解耦,各自独立升级
- 不再受编程语言限制——Java、Go、Python、Node.js 都能用同一套治理方案
- 对已有系统可以渐进式改造,先给部分服务接入 Sidecar 即可
二、Istio 的四大核心能力
Istio 官方将自己的能力概括为四个关键词:连接(Connect)、安全(Secure)、策略(Control)、观察(Observe)。
2.1 连接——流量管理
微服务数量一多,服务间的调用关系就变得错综复杂。在一个典型的场景中,可能存在以下需求:
- 同一服务的不同版本需要对外提供不同功能(比如 v1 是稳定版,v2 是灰度版)
- 不同用户身份访问同一服务时,需要路由到不同版本
- 网格内部的服务之间需要按调用方、被调用方、请求内容等条件进行路由
- 需要处理网络故障、服务故障时的降级和重试
Istio 的流量管理能力解决的就是这些问题,具体包括:
- 服务注册与发现:网格中的每个服务和版本都能被准确标识,互相查找
- 负载均衡:支持多种策略(轮询、随机、最小连接数等),适配不同场景
- 动态流量分配:根据流量特征,在不同版本之间灵活引导流量
- 出站/入站控制:管理网格内部访问外部服务的流量,以及外部用户进入网格的流量
2.2 安全——零信任通信
在容器云环境中,大量 Pod 在集群中漂移,传统基于 IP 的防火墙策略难以应对。同时,不同语言实现的微服务要做到一致的访问控制也困难重重。
Istio 的安全能力在不修改业务代码的前提下提供:
- 服务间通信加密(mTLS):防止流量被窃听
- 服务身份认证:只有持有有效身份的客户端才能访问指定服务
- 细粒度访问控制:支持基于服务身份、请求路径、请求头等条件的授权策略
这些能力背后依赖一套完整的证书管理体系(CA),负责证书的签发、传播和更新。
2.3 策略——可插拔的管控
Istio 支持通过可动态插拔的策略来实现访问控制、速率限制、配额管理等功能。在 Istio 的早期架构中,Mixer 组件负责策略执行——每次 Envoy 代理的调用都会经过 Mixer 进行预检和事后报告,从而实现对流量的部分控制能力。在后续版本中,这些功能逐渐内聚到 Envoy 自身,架构更加精简。
2.4 观察——全方位的可观测性
随着服务数量增加,监控和追踪的需求也水涨船高。在微服务体系中,我们更关注的是高层次的服务健康状态,而不仅仅是单台机器的 CPU 和内存。具体来说:
- 指标监控:服务的调用成功率、响应时间、调用量、传输量等
- 分布式链路追踪:跟踪一次请求在多个服务之间的完整调用链路
- 日志收集:统一采集和输出服务运行日志
这些数据配合可视化工具(如 Grafana、Jaeger、Kiali),能让运维人员快速了解服务运行状况,发现并定位问题。
三、服务治理的三种形态演变
理解 Istio 的价值,最好从服务治理的演变史来看。从微服务诞生到现在,服务治理至少经历了三种形态。
形态一:治理逻辑写在应用代码里
在微服务早期,拆分服务后第一个问题就是:怎么找到对端服务?怎么选一个实例发请求?这些都靠自己写代码解决。
优点:简单,对外部依赖少
缺点:微服务越多,重复代码越多,维护越难;业务代码和治理逻辑耦合,不管是升级治理逻辑还是升级业务,都要改同一段代码
形态二:治理逻辑抽成公共库(SDK)
解决重复代码的思路很自然:把治理逻辑抽象成公共库,所有微服务引用它。典型的代表就是 Spring Cloud,它把服务发现、负载均衡、熔断等能力封装在框架中,只要用这个框架开发,就自带治理能力。
优点:代码层面解耦了业务和治理逻辑
缺点:
- 语言绑定:Spring Cloud 基于 Java,其他语言服务无法使用
- 升级连带:治理逻辑升级时,即使业务代码没变,也要重新编译和部署整个服务
形态三:治理逻辑独立成进程(Sidecar)
这就是 Istio 采用的模式。治理逻辑完全从业务代码中剥离,以独立进程(Sidecar)的形式运行。业务代码和 Sidecar 各自独立运行、独立升级,互不干扰。
优点:
- 与开发语言无关,任何语言的服务都能接入
- 升级独立,治理逻辑更新不影响业务
- 对已有系统可渐进式改造,先接入 Sidecar,再逐步微服务化
| 形态 | 治理逻辑位置 | 语言绑定 | 升级影响 | 典型代表 |
|---|---|---|---|---|
| 形态一 | 应用代码内 | 无(但耦合严重) | 业务和治理都受影响 | 自研框架 |
| 形态二 | SDK 公共库 | 有(Java only) | 需重新编译部署 | Spring Cloud |
| 形态三 | 独立 Sidecar 进程 | 无 | 独立升级,互不影响 | Istio |
趋势总结:服务治理组件的位置在持续下沉,对应用的侵入越来越小。如果说微服务是一套理论和方法论,那么 Istio 就是一套完整的、可落地的实践工具。
四、Istio 与 Kubernetes 的关系
4.1 Kubernetes 擅长什么,不擅长什么
Kubernetes 在容器编排领域已经是事实标准,它提供了强大的应用部署、升级、扩容能力。Kubernetes 的 Service 机制也能做服务注册、发现和负载均衡。
但 Kubernetes 不擅长的是:服务间的熔断、限流、动态路由、调用链追踪等精细化的服务治理。
4.2 Istio 与 Kubernetes 的互补关系
Istio 和 Kubernetes 的关系可以总结为八个字:Kubernetes 是基座,Istio 是帮手。
Istio 最大化地利用了 Kubernetes 的能力来构建自身功能:
数据面 Sidecar 运行在 Pod 里:Kubernetes 一个 Pod 可以运行多个容器的设计,让 Sidecar 可以"悄无声息"地注入到业务 Pod 中。用户创建负载的方式不变,Istio 自动注入 Proxy,对用户完全透明。
统一服务发现:Istio 直接基于 Kubernetes 的域名访问机制做服务发现,不需要再额外搭建 Eureka 这类注册中心,也避免了数据不一致的问题。
基于 Kubernetes CRD 描述规则:Istio 的所有路由规则和控制策略都通过 Kubernetes CRD(自定义资源)实现,数据存储在 Kube-apiserver 中,不需要另外的 API Server 和配置管理后端。Istio 的控制面组件本身也以 Kubernetes Deployment 和 Service 的形式运行在集群中。
一句话总结:Kubernetes 里已经有的,Istio 绝不自己再搞一套。Kubernetes 负责应用编排,Istio 负责服务治理,两者叠加形成端到端的容器应用运行治理平台。
五、为什么是 Istio
5.1 时代为什么选择 Service Mesh
在云原生时代,服务数量剧增、多语言并存、访问拓扑复杂,传统的 SDK 嵌入模式已经不够用。Service Mesh 将治理逻辑下沉为独立的基础设施层,如同 TCP/IP 协议栈一样——TCP/IP 负责把字节码可靠地在网络节点间传递,Sidecar 则负责把请求可靠地在服务间传递。这种模式天然契合云原生的弹性、动态特点。
当然,Sidecar 模式也带来了代价:每次请求多了两跳代理,增加了延迟和可能的故障点,也消耗了额外的系统资源。所以本质上是用额外的资源换取开发运维的灵活性、业务的非侵入性和扩展性。
5.2 为什么 Service Mesh 选择 Istio
在众多 Service Mesh 实现中,Istio 之所以脱颖而出,有几个关键原因:
- 控制面设计先进:Istio 早期使用 Envoy 作为数据面代理,并定义了标准的控制面 API(xDS 协议),解耦了控制面和数据面,使得架构更加灵活
- 大厂推动:由 Google、IBM 联合推出,华为、思科、红帽等主流厂商持续投入,社区活跃度和生态成熟度远超其他同类项目
- 云厂商内置:华为云 CCE、Google GKE 等主流云平台已内置 Istio,提供开箱即用的服务治理能力
- 与 Kubernetes 深度绑定:不是简单地把 Kubernetes 当作运行环境,而是充分复用 K8s 的 CRD、服务发现、RBAC 等能力,实现了"K8s 有的我不重复造轮子"的设计哲学
总结:云原生应用采用 Kubernetes 构建应用编排能力,采用 Istio 构建服务治理能力,正逐渐成为企业技术转型的标准配置。两者形成闭环——Kubernetes 管好容器,Istio 管好通信。